
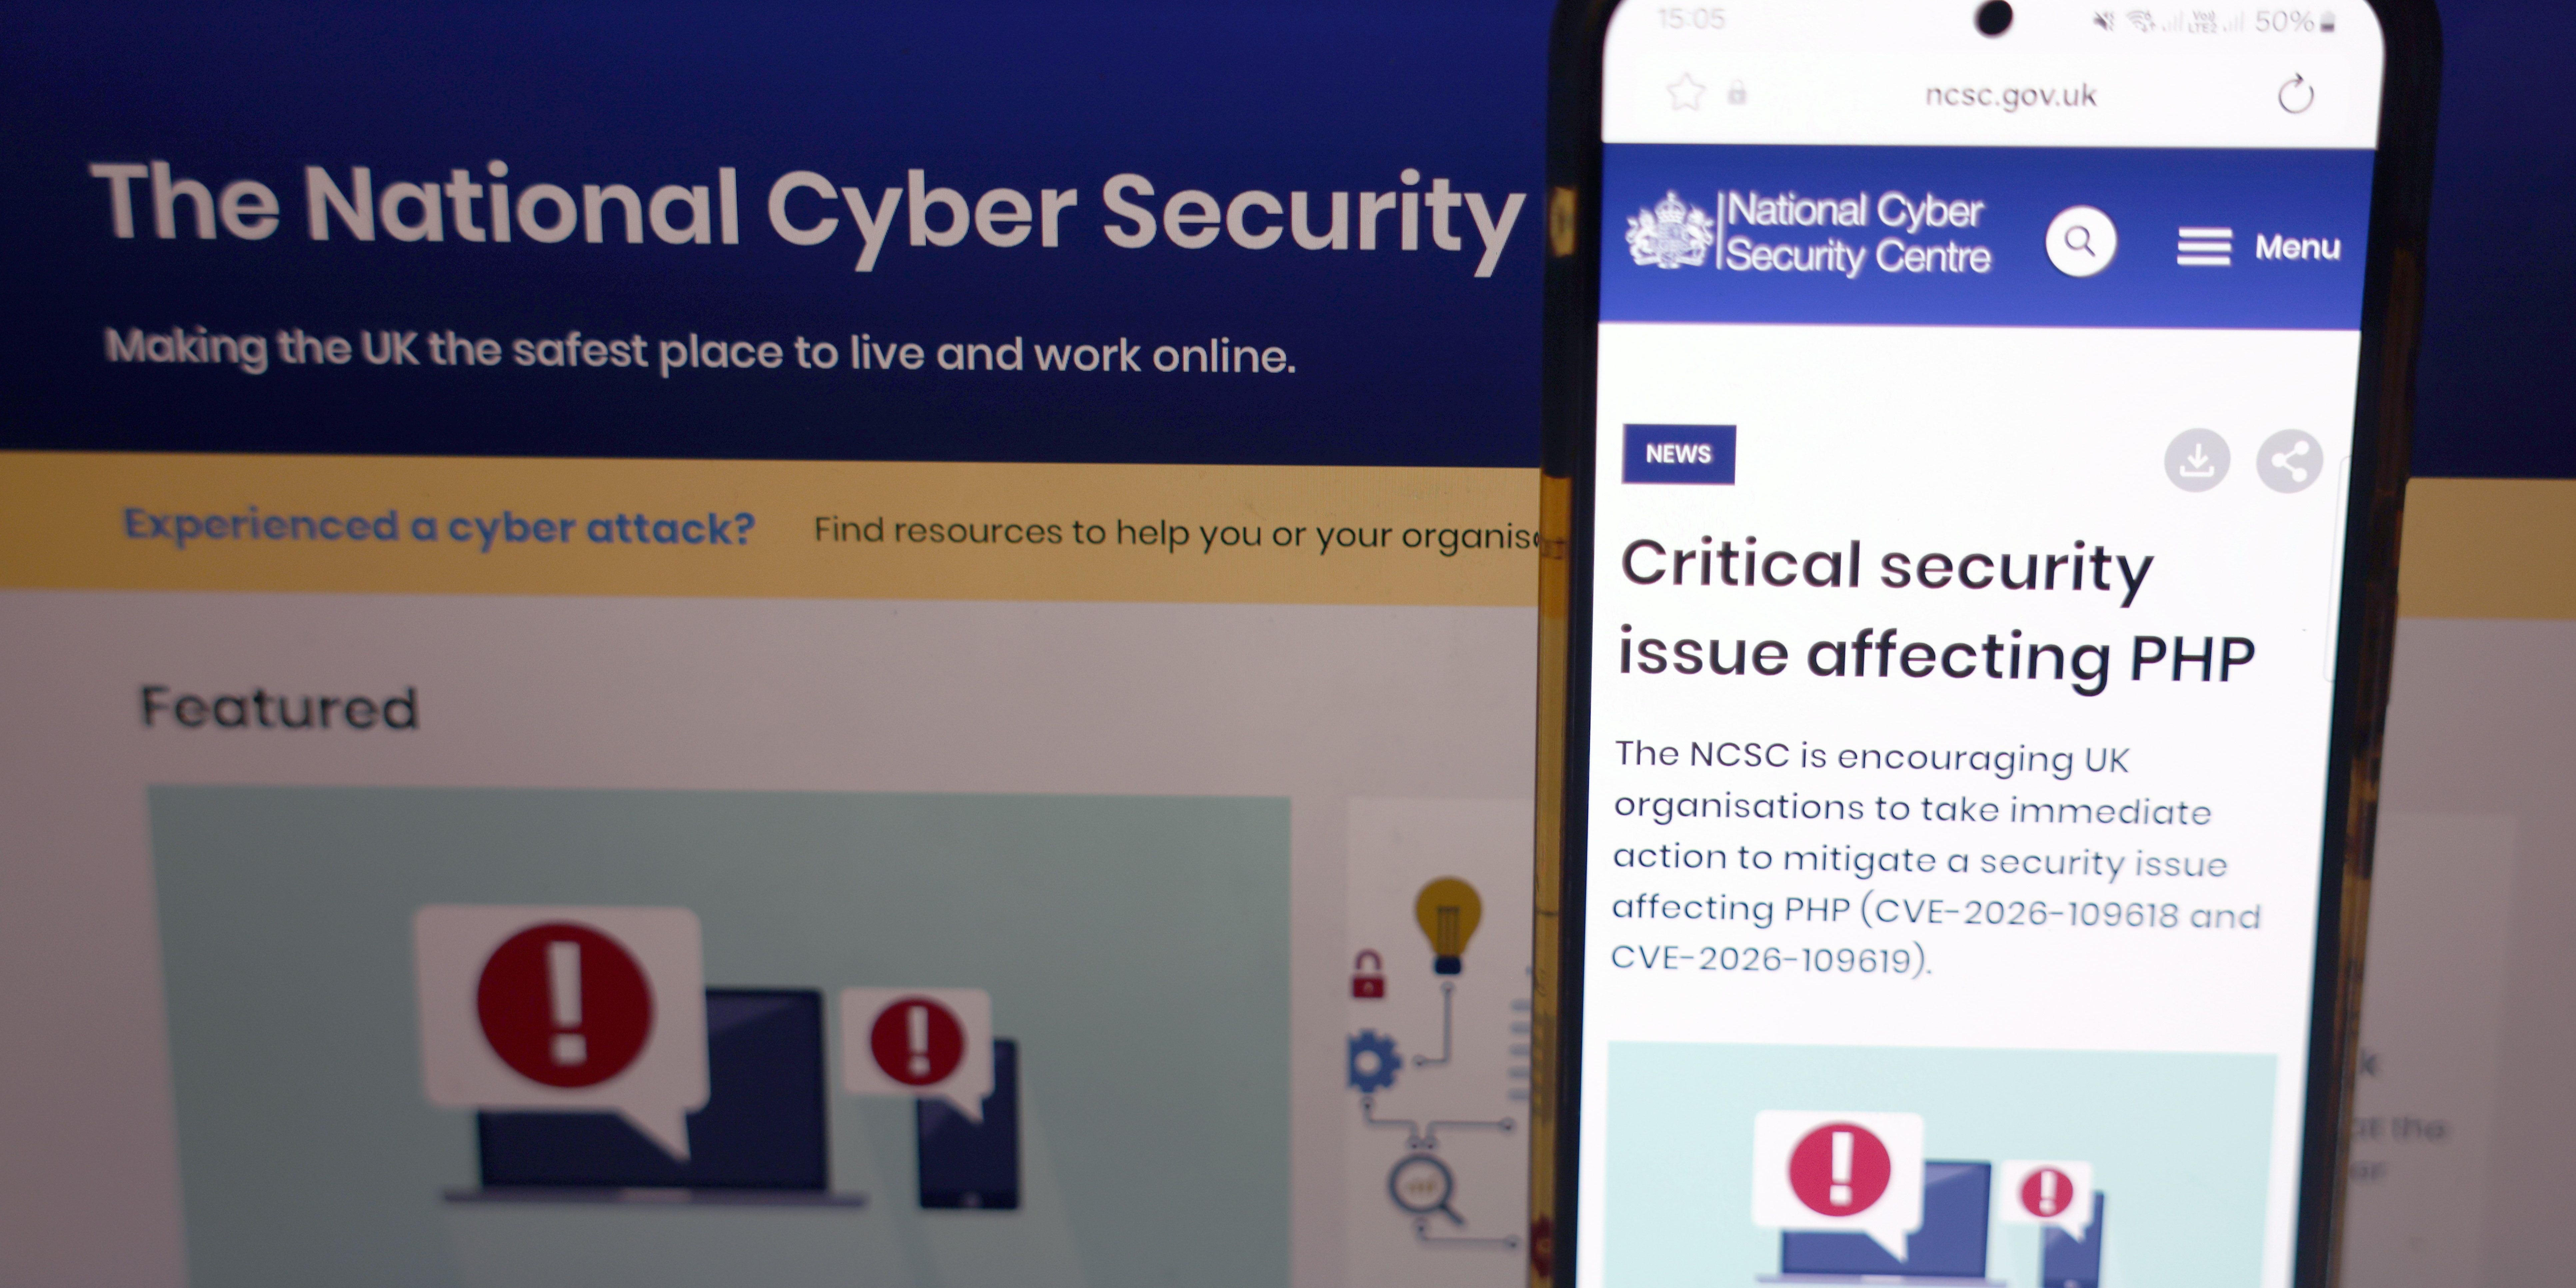
Eine KI hat gezielt Schwachstellen in der Serverprogrammiersprache PHP gefunden. Die Folge: Millionen Webseiten mussten vorsorglich vom Netz genommen werden. Viele Server könnten infiziert sein, warnt Thomas Boele, Sicherheitsexperte beim Softwareunternehmen Check Point. Er forderte Systembetreiber eindringlich auf, über die reine Patch-Installation hinaus aktiv zu werden.
Zu den notwendigen Sofortmaßnahmen gehöre eine rückwirkende Prüfung der Logdaten bis zum 17. Oktober 2026, um mögliche Kompromittierungen zu erkennen. Wer seine Daten nicht bis zu diesem Datum prüfe, übersehe möglicherweise, ob sein System bereits vor dem Update heimlich infiltriert wurde.
Saurugg: "Ein Mal ins System kommen reicht"
Sicherheitsexperte Herbert Saurugg warnt in oe24 vor größeren Sicherheitsproblemen in der modernen, hoch komplexen und vernetzten Welt: "Die Angreifer müssen nur ein Mal schneller sein als die Verteidiger."
Wird einmal ein Sicherheits-Update zu spät installiert, ein Patch übersehen oder sonst eine Hintertür nicht geschlossen, können Angreifer heutzutage mit KI-Unterstützung in übermenschlicher Geschwindigkeit ein System angreifen, übernehmen und Schaden ausüben, der möglicherweise Menschenleben gefährdet.
Das betrifft die Stromversorgung unserer Zivilisation, über die Saurugg, Präsident der Gesellschaft für Krisenvorsorge, das aufschlussreiche Buch "Blackout" geschrieben hat. "Jeder sollte zumindest für zwei Wochen Krisenvorräte zuhause haben", sagt der Profi.
Nach PHP-Sicherheitslücke reicht reines Update möglicherweise nicht aus
Rückwirkende Prüfung der Logdaten bis zum 17. Oktober 2026. Nach der Entdeckung der kritischen PHP-Sicherheitslücke reicht das bloße Einspielen von Software-Updates nach Einschätzung von Sicherheitsexperten bei weitem nicht aus. Thomas Boele, Sicherheitsexperte beim Softwareunternehmen Check Point, warnte davor, sich in falscher Sicherheit zu wiegen. Zu den notwendigen Sofortmaßnahmen gehöre eine rückwirkende Prüfung der Logdaten bis zum 17. Oktober 2026, um mögliche Kompromittierungen zu erkennen. Der Grund: An diesem Tag wurden auf einem sogenannten Honeypot von Amazon - einer digitalen Falle, die Angreifer anlocken soll - erste Angriffe registriert.
Auch interessant
WKÖ-Vertreter empfiehlt professionelle Unterstützung

Boele forderte die Verantwortlichen außerdem auf, die Zugangsdaten und Schlüssel für sogenannte Programmierschnittstellen (API-Keys) konsequent zu erneuern. Ein zentraler Baustein der Verteidigung sei zudem die Aktualisierung von Web Application Firewalls (WAF). Eine WAF fungiert als Schutzschild zwischen einer Webanwendung und dem Internet. Sie analysiert den eingehenden Datenverkehr und blockiert bösartige Anfragen, bevor diese das System erreichen können.
Zu erhöhter Vorsicht rief am Freitag auch Markus Roth, Obmann der Bundessparte Information und Consulting in der Wirtschaftskammer Österreich (WKÖ), auf. Seiner Ansicht nach ist der Fall für Webseitenbetreiber nicht ausgestanden, nur weil jetzt ein Update eingespielt wurde und die Seite wieder am Netz ist, sagte er im Gespräch mit der APA. Vor allem an mittlere und kleinere Unternehmen, die keinen eigenen IT-Security im Haus hätten, appellierte er, sich professionelle Unterstützung zu holen. Denn ob Daten abgesaugt wurden oder nicht, könne nur Fachpersonal feststellen, so Roth.
Laut dem Experten sei es durchaus möglich, dass Hacker sich Zugriff verschafft haben, man die Auswirkungen aber erst später merke. "Ein Hacker lässt sich Zeit", veranschaulichte er die übliche Vorgehensweise. "Denn wenn er gleich loslegt, holt er ja nicht den maximalen Schaden heraus."
Drei Stufen des Angriffs
Ein erfolgreicher Angriff erfolge meist in drei Stufen: Zuerst würden sich Cyberkriminelle Zugriff verschaffen - etwa über eine Schwachstelle wie im aktuellen PHP-Fall. Danach würden sie sich ausbreiten, vielleicht eine weitere Schwachstelle suchen oder eine Datei austauschen - alles unbemerkt. Und erst im dritten Schritt würde dann der tatsächliche Angriff erfolgen. Oft passiere das, wenn Betreiber gar nicht mehr damit rechnen, erklärte Roth. "Darum bitte nicht sorglos sein", warnte er und empfahl, einen IT-Dienstleister ins Boot zu holen und diesen auf Spurensuche zu schicken.
Hausaufgaben für die Verantwortlichen
So mahnt Sicherheitsexperte Boele den Aufbau eines vollständigen Systeminventars an, um überhaupt erst Transparenz darüber zu schaffen, wo und in welchen Versionen PHP-Komponenten im eigenen Netzwerk im Einsatz sind. Da PHP auf einem Großteil der weltweiten Webserver läuft, sei das Risiko durch die Schwachstelle, die als Einfallstor für Angriffe auf interne Netzwerke dienen kann, weiterhin als hoch einzustufen.
Christian Nern, Partner und Head of Cyber Security & Threat Management Solution bei der Unternehmensberatung KPMG, sagte, PHP sei meist nicht als eigenes Programm erkennbar, sondern arbeite als Werkzeug im Hintergrund digitaler Anwendungen. Es werde zum Beispiel auf Webseiten, Zielseiten für Werbung, in Kundenbereichen sowie in Systemen zur Verwaltung von Webseiten-Inhalten wie TYPO3, Drupal oder WordPress genutzt. Auch beim Online-Handel, bei digitalen Bezahldiensten oder in älteren, bereits länger genutzten Programmen sei PHP tief im Verborgenen integriert.
Um kritische Geschäftsprozesse auch im Krisenfall aufrechtzuerhalten, müssten insbesondere Finanzinstitute ihre Sicherheitssysteme stärker automatisieren, Patchzyklen verkürzen und externe IT-Dienstleister in die Sicherheitsüberwachung einbeziehen. "Gleichzeitig müssen sie auch KI-Anwendungen selbst absichern und KI gezielt für die Cyberabwehr einsetzen", sagte Nern.
Millionen Websites offline: Aufregung in der IT-Welt
Die Schwachstellen in der PHP-Technik waren am vergangenen Dienstag entdeckt worden und hatten zu hektischen Aktivitäten bei Betreibern von Webseiten weltweit geführt. Inzwischen liegt ein Update für die PHP Software vor, die aber bisher nicht überall eingespielt wurde.
"Wir gehen davon aus, dass sehr viele die Updates installiert haben", hieß es am Freitag aus dem Innenministerium. Allerdings sei das von außen schwer zu überprüfen, wurde hinzugefügt. Bis Freitagvormittag waren in Österreich jedenfalls weiterhin keine erfolgreichen Cyberangriffe infolge der PHP-Sicherheitslücken bekannt, bestätigte das Ministerium auf APA-Anfrage. Die meisten Webseiten, die aus Sicherheitsgründen zwischenzeitlich vom Netz genommen wurden, waren wieder erreichbar - darunter etwa die Internetauftritte der Cineplexx-Kinos, der Universität Wien, der TU Wien, der Niederösterreichischen Nachrichten und der Caritas.
OE24 TV Live-Stream
OE24 TV Live-Stream
Fehler im Artikel gefunden?Jetzt melden